01
改ざんの報告が、3か月で3倍以上
JPCERT/CC(日本でサイバー攻撃の報告を受け付ける機関)への報告は、2026年7〜9月に603件でした。前の3か月は181件です。
報告された手口は2つです。画面に見えない形で大量のリンクを埋め込むもの。ネットショップの購入画面で、カード情報を狙うプログラムを埋め込むもの。
出典:JPCERT/CC 四半期報告(2026年10月22日)
PHPの重大な問題が見つかった日、 私たちのサイトは対象外でした。
お客様が見るページに、PHPを置いていないからです。同じ形への引越しも、今のWordPressのまま守りを固めることもできます。まずは今の状態を、無料の点検で確かめてください。
01
JPCERT/CC(日本でサイバー攻撃の報告を受け付ける機関)への報告は、2026年7〜9月に603件でした。前の3か月は181件です。
報告された手口は2つです。画面に見えない形で大量のリンクを埋め込むもの。ネットショップの購入画面で、カード情報を狙うプログラムを埋め込むもの。
出典:JPCERT/CC 四半期報告(2026年10月22日)
02
2025年に見つかったWordPressの弱点は11,334件です。91%がプラグイン、9%がテーマでした。46%は、公表の時点で修正版がありませんでした。
本体を最新にしていても、プラグインが古ければ入口は残ります。
出典:Patchstack 年次報告(2026年2月25日)
03
不正アクセスや改ざんによる個人データの漏えいは、人数にかかわらず報告の対象です。漏えいの「おそれ」でも対象になります。
速報は、知ってからおおむね3〜5日以内です。
出典:個人情報保護委員会
2026年10月21日、PHP本体の重大な問題(通称php2shell)の修正版が公開されました。私たちが確認した主要な共用レンタルサーバー4社は、10月22〜26日に修正を適用済みです。VPSや自社サーバーは、利用者側での更新が要ります。
外から誰でも見える範囲だけを確かめます。ログインはしません。サイトに負荷をかける検査や、許可のない侵入テストもしません。
| # | 項目 | 見ること |
|---|---|---|
| 1 | 常時https | http で開いたとき、暗号化された https に切り替わるか |
| 2 | HSTS | ブラウザに「いつも https で開く」と覚えさせる設定があるか |
| 3 | SSL証明書の期限 | 期限切れが近くないか |
| 4 | メールのなりすまし対策 | 自社ドメインを名乗る偽メールを防ぐ設定(SPF・DKIM・DMARC)がそろっているか |
| 5 | バージョンの露出 | WordPressやPHPの番号が、外から見えていないか |
| 6 | ログイン名の露出 | 管理画面に入るための名前が、外から見えていないか |
| 7 | ログインの窓口 | ログイン画面や、外部からログインできる窓口(XML-RPC)が開いたままでないか |
| 8 | 不要なテスト環境 | 昔のコピーやテスト用サイトが、公開されたまま残っていないか |
| 9 | フォームとボタンの行き先 | 問い合わせの送信先、予約・LINEボタンのリンク先が正しいか |
| 10 | 知らない外部プログラム | 入れた覚えのない外部のプログラム(スクリプト)が読み込まれていないか |
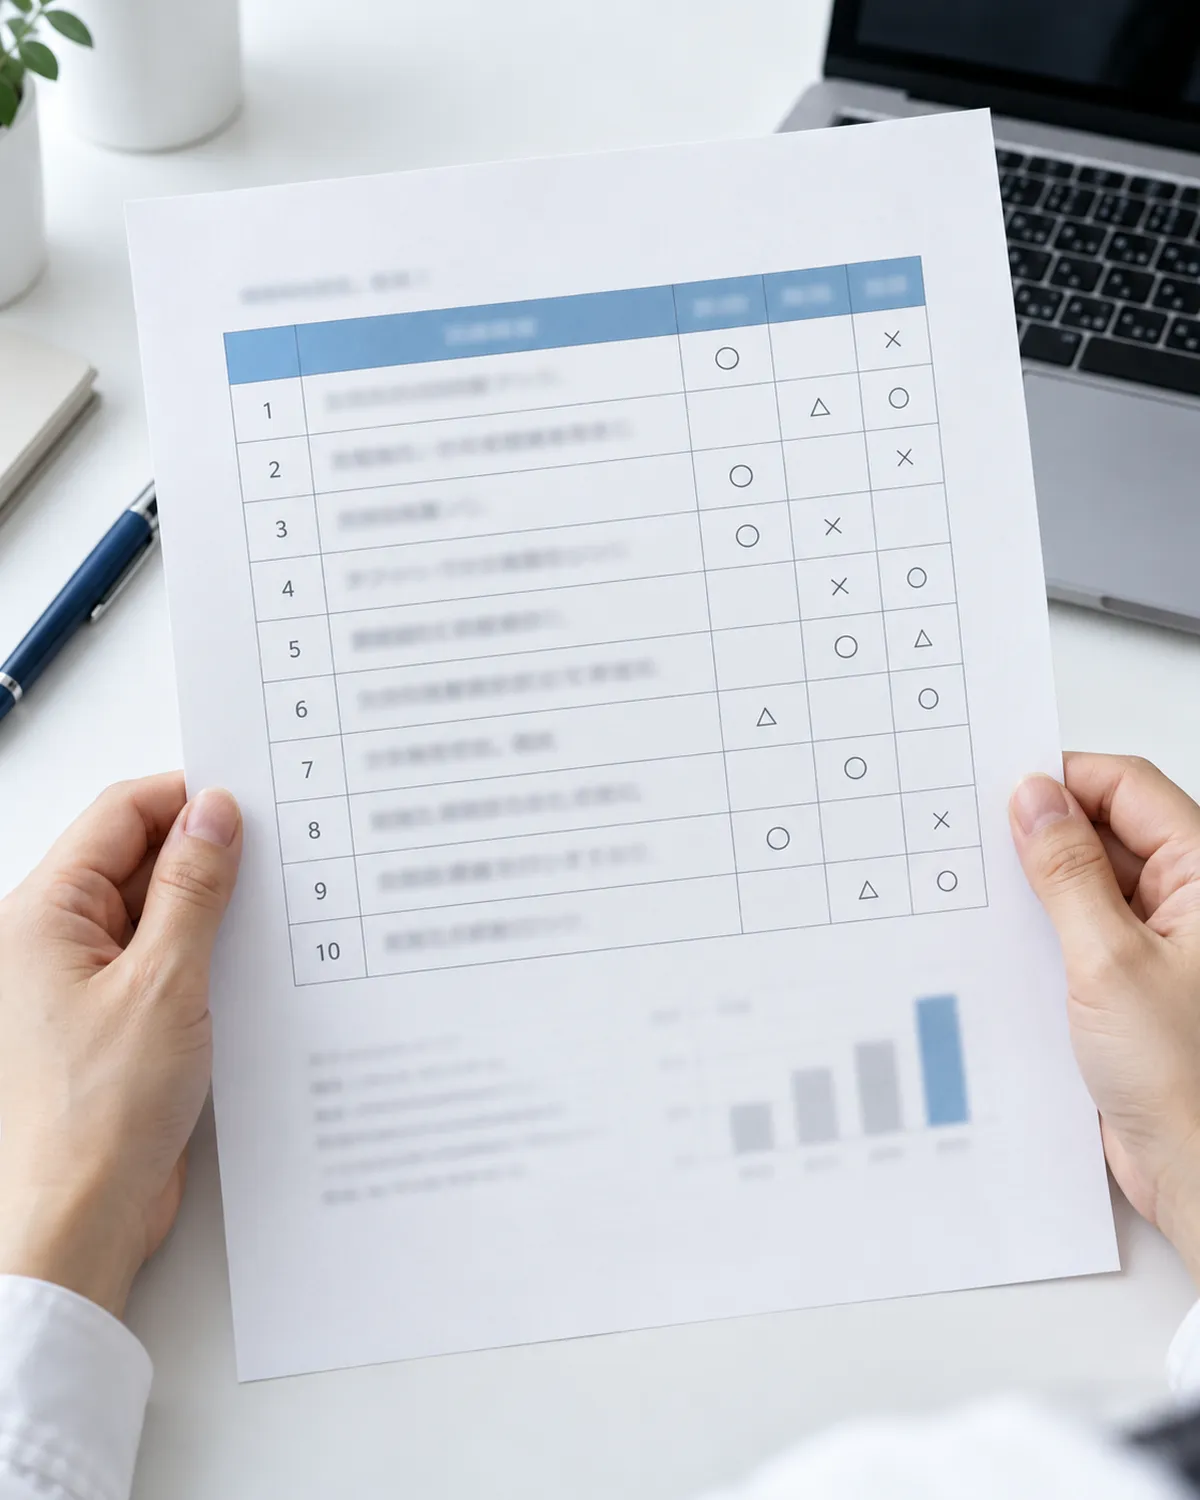
お渡しするもの:A4 1枚の点検結果です。各項目の○△×と、直すならどの順番か、を書きます。
点検だけで終わっても構いません。他社が作ったサイトでも、URLがあれば点検できます。
向いている方今のWordPressを
一番気をつけているのは、フォームやLINE・予約ボタンのリンクが、気づかないうちに書き換えられることです。見た目が変わらないまま、お客様の連絡が他所へ流れます。
URLはそのまま使い、変わる場合は転送を設定します。検索順位を守る手順も込みです。
Googleビジネスプロフィール・LINE公式・Instagram・ドメイン・サーバー・予約サイトについて、管理者は誰か、2段階認証は入っているか、退職した人が残っていないかを一覧表にしてお渡しします。
改ざん・乗っ取りの調査と復旧、再発防止を個別にお受けします。
| 今のWordPress | 引越し(基本) | 基本+ | |
|---|---|---|---|
| 仕組み | 見られるたびにサーバーでPHPが動き、ページを組み立てる | 出来上がったページだけを置く。WordPressは使わない | 書くのはWordPress。表に出すのは書き出したページ |
| 更新のしかた | いつもの管理画面 | ご依頼いただく形(月額保守なら月2回まで込み) | いつもの管理画面のまま。保存すると自動で表に反映 |
| PHPの問題の影響 | 受ける | 受けない | 表のページは受けない。裏のWordPressは更新が要る |
| 問い合わせフォーム | WordPressの中 | 外部の送信サービスか、LINE・予約サイトへご案内 | WordPress側の送信の仕組みを使う |
| 向いているサイト | 機能が多い・会員やネットショップがある | 更新が年に数回 | 社内で記事を書き続ける |
| 残る守り | すべて | フォーム・ドメイン・メール・アカウント | 左に加えて、裏のWordPress(月額保守で見張ります) |
どちらの形も「100%安全」にはなりません。PHPを狙う入口は表から消えますが、フォーム・ドメイン・メール・各アカウントは残ります。そこは①②と店舗アカウントの棚卸しで守ります。
PHPの問題が一番の心配なら、基本(WordPressをやめる)をおすすめします。WordPressを残す形は、危険を小さくする方法で、ゼロにはなりません。
2026年7月、お客様が見るページを静的にし、WordPressは管理画面だけを別の場所に移しました。
記事と実績紹介は、旧URLから新URLへの転送を1本ずつ設定して移しています。
2026年10月21日にPHPの重大な問題が公表されたとき、お客様が見るページは対象外でした。
本体を静的にし、WordPressは裏の更新専用にしました。院内で画像を選んで保存すると、約40秒で診療カレンダーが変わります。
管理・保守に関わるサイトをまとめて点検しました。見た項目は、本体ファイルが公式の配布物と同じか、管理者、プラグイン、アップロード用フォルダのプログラム、外部プログラムの埋め込み、データベースへの埋め込み、転送設定などです。
その日のうちに、関わる全環境を棚卸ししました。PHPを使っていない環境、サーバー会社が直す環境、自分たちで直す環境に分けて確認しています。
| メニュー | 料金(税別) |
|---|---|
| ホームページ安全点検(外から見える10項目・A4 1枚) | 無料 |
| ① 守りを固める | 1サイト 5万円〜 |
| ② 見張り続ける(月額保守) | 月1万5,000円 |
| ③ WordPressから引越す(基本) | 15万円〜(ページ数で変わります) |
| ③に追加:更新画面をWordPressのまま使う | +15万円(②月額保守とセット) |
| 引越し後の更新 | 1回5,000円〜 |
| 店舗アカウントの棚卸し | 3万円〜 |
| 改ざん・乗っ取りの緊急対応 | 個別にお見積り |
この内容は、IT導入補助金の「セキュリティ対策推進枠」の対象ではありません。この枠の対象は、IPAの「お助け隊サービスリスト」に載っているサービスの利用料です。補助金を前提にしない金額でお見積りします。
LINEで「安全点検」と送り、ホームページのURLを1つ送る(フォームからでも同じです)
外から見える範囲を点検する
1営業日以内に、A4 1枚の結果をお返しする
結果をもとにご相談する(名古屋は対面、そのほかはオンライン)
作業する(①③は、管理者の権限をお持ちの方の了承を得てから)
必要な方は月額保守へ
外から誰でも見える範囲を見るだけです。ログインはせず、負荷をかける検査もしません。
はい。結果はそのままお使いください。
いいえ。更新や保守が続けられるなら、使い続けて構いません。更新の頻度と、誰が更新するかで選びます。
いいえ。PHPを狙う入口は表から消えますが、フォーム・ドメイン・メール・各アカウントは残ります。そこは別に守ります。
URLはそのまま使い、変わる場合は旧URLから新URLへの転送を1本ずつ設定します。切替後は全URLを1本ずつ確かめます。順位そのものの約束はできませんが、落ちる原因になる抜けは作業でつぶします。
基本の引越しでは、更新はご依頼いただく形です。月額保守に入っている方は文章・写真の差し替えを月2回まで料金に含み、それ以外は1回5,000円〜(税別)です。社内で記事を書き続ける方は、更新画面をいつものWordPressのまま残す追加(+15万円)をおすすめします。操作は今と変わりません。
お客様が見るページはWordPressが出さないので、表側はPHPの問題を受けません。裏のWordPressは残るため、外から開けないように鍵をかけ、更新と見張りを月額保守で続けます。危険を小さくする方法で、ゼロにはなりません。PHPの問題が一番の心配なら、WordPressをやめる基本の形をおすすめします。
この内容は、IT導入補助金の「セキュリティ対策推進枠」の対象外です。補助金を前提にしない金額でお見積りします。
緊急対応として、調査・復旧・再発防止をお受けします。LINEで「緊急」と送ってください。個人情報が漏れたおそれがあるときは、個人情報保護委員会への報告も早めに要ります。
URLを1つ送るだけです。結果を見てから、守るか、見張るか、引越すかを決めてください。
パスワードやログイン情報は送らないでください。点検には要りません。